VM qui s'évade vers son hôte : faut-il paniquer ?
Une VM qui s'évade vers son hôte, faut-il paniquer ?
L'annonce d'une faille critique dans le monde de la virtualisation a tendance à faire grincer des dents, et pour cause : la promesse fondatrice de la machine virtuelle est l'isolation totale. Quand une vulnérabilité remet en question ce pilier de la sécurité informatique, l'heure est à l'évaluation rigoureuse plutôt qu'à la panique généralisée. Récemment, la publication de la CVE-2026-89775 a mis en lumière un scénario redouté par tout administrateur système : une machine virtuelle invitée capable de s'évader vers son hôte ARM64. Avec un score CVSS affiché à 9,3, la mention "critique" s'impose d'elle-même. Pourtant, une analyse approfondie révèle un périmètre d'attaque bien plus étroit qu'il n'y paraît au premier abord.
Dans cet article, nous allons décortiquer les rouages de cette faille, comprendre pourquoi l'architecture ARM64 joue un rôle clé dans cette affaire, et surtout, définir une méthodologie claire pour déterminer si votre infrastructure est réellement en danger. En tant qu'experts en développement sur mesure à Genève, nous savons que la gestion de ce type de crise technologique exige sang-froid et précision. Voici comment aborder sereinement cette alerte sécurité.
Comprendre la CVE-2026-89775 et le score de 9,3
Le principe terrifiant de l'évasion de VM (VM Escape)
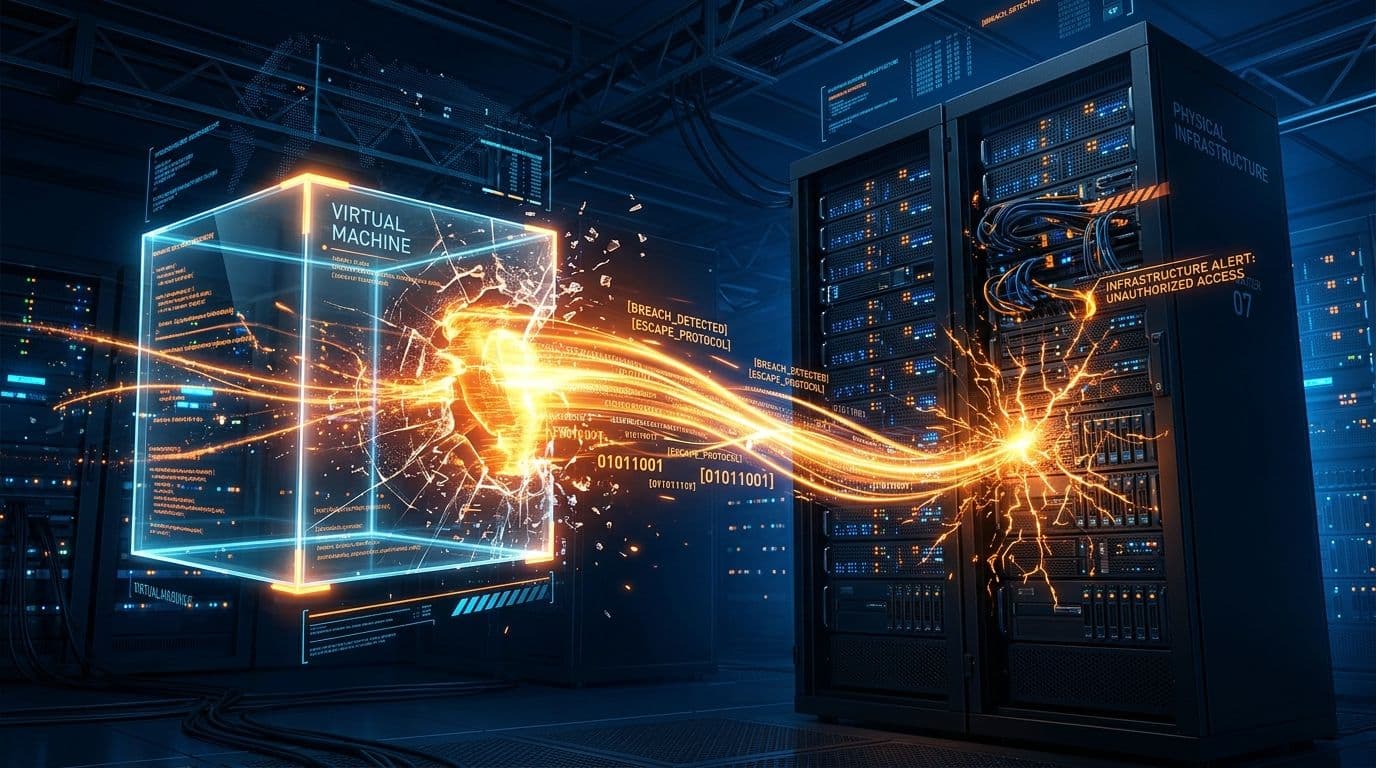
L'évasion de machine virtuelle, ou VM Escape, représente l'une des menaces les plus sérieuses en cybersécurité. Dans un environnement virtualisé sain, l'invité (la VM) est entièrement cloisonné par l'hyperviseur. Il ne peut ni accéder à la mémoire physique de l'hôte, ni interagir avec les autres machines virtuelles hébergées sur le même serveur. Lorsqu'une faille d'évasion survient, ce mur de confinement se fissure. Un attaquant ayant compromis la VM invitée peut exécuter du code malveillant qui franchit la barrière de l'hyperviseur pour s'exécuter directement sur la machine hôte.
Les conséquences d'une telle exploitation sont cataclysmiques pour une infrastructure. L'attaquant obtient un accès au système d'exploitation de l'hôte, ce qui lui permet de lire la mémoire des autres VMs, d'intercepter le trafic réseau, voire de détruire l'intégralité du serveur. C'est précisément ce scénario que la CVE-2026-89775 théorise, justifiant ainsi son score CVSS de 9,3. Ce chiffre élevé indique que la faille est facile à exploiter, ne nécessite pas de privilèges préalables sur l'hôte, et entraîne un impact total sur la confidentialité, l'intégrité et la disponibilité.
L'importance du contexte ARM64
Le détail qui change tout dans cette alerte est l'architecture ciblée : ARM64. Contrairement à l'architecture x86_64 dominante dans les serveurs de datacenters traditionnels, ARM64 (ou AArch64) équipe de plus en plus de serveurs cloud modernes, des infrastructures edge computing et des appareils Apple Silicon. La faille réside dans la manière dont l'hyperviseur gère la traduction d'adresses mémoire (MMU) et les instructions spécifiques au jeu d'instructions ARM lors des transitions entre l'hôte et l'invité.
Imaginez un scénario typique : une entreprise utilise une grappe de serveurs ARM pour héberger des microservices conteneurisés ou des machines virtuelles légères afin de réduire sa consommation énergétique. Si une seule de ces VMs est compromise par une application malveillante, la CVE-2026-89775 offre à l'attaquant un passage direct vers l'hôte physique. Le danger est réel, mais il est strictement confiné aux environnements utilisant cette architecture spécifique.
Pourquoi le périmètre d'attaque est en réalité étroit
Si le score de 9,3 incite à l'action immédiate, la réalité opérationnelle de la CVE-2026-89775 offre une bouffée d'oxygène aux équipes IT. La première nuance fondamentale réside dans les préconditions d'exploitation. Pour qu'un attaquant puisse utiliser cette faille pour faire s'évader une VM vers son hôte, il doit au préalable avoir obtenu un accès au niveau racine (root) ou équivalent à l'intérieur de la machine virtuelle invitée. Il ne s'agit donc pas d'une faille exploitable à distance par un simple balayage d'Internet.
Une fois cette condition remplie, l'attaquant doit exécuter un exploit extrêmement complexe qui cible une race condition (condition de concurrence) très précise dans la gestion des registres ARM64 par l'hyperviseur. Cette complexité technique limite considérablement les capacités d'automatisation de l'attaque. Les attaquants opportunistes qui déploient des ransomwares de masse en scannant les vulnérabilités ouvertes ne cibleront pas cette faille en priorité, car le retour sur investissement est faible comparé à des attaques sur des protocoles exposés.
Les environnements épargnés par la faille
Il est crucial de cartographier les environnements qui ne sont absolument pas concernés par cette alerte pour éviter de mobiliser des ressources sur des systèmes sains. La virtualisation classique sur processeurs Intel ou AMD (x86_64) n'est pas impactée par cette instruction spécifique. De plus, les conteneurs de type Docker, qui partagent le noyau de l'hôte et n'utilisent pas d'hyperviseur matériel de la même manière qu'une VM complète, ne sont pas non plus visés par ce vecteur d'évasion.
Pro Tip : Ne vous précipitez pas sur tous vos serveurs. La première étape d'un audit de sécurité post-CVE est toujours le filtrage par architecture. Isolez uniquement les hôtes ARM64 exécutant des VMs pour restreindre votre périmètre d'intervention.
Comment savoir si votre infrastructure est concernée ?
Éviter la panique face à une VM qui s'évade vers son hôte implique une évaluation factuelle de votre parc informatique. La démarche d'audit doit être méthodique et s'appuyer sur des critères d'architecture, d'hyperviseur et de modèle de confiance. Voici la liste de contrôle que nous appliquons systématiquement lors de nos missions de consulting digital et conseil stratégique pour évaluer l'exposition à ce type de menace.
- Vérifiez l'architecture de vos serveurs hôtes : identifiez si vous utilisez des processeurs ARM64 (comme les AWS Graviton, Ampere Altra, ou Mac Mini avec Apple Silicon pour des fermes de build CI/CD).
- Identifiez la technologie de virtualisation : la faille touche des hyperviseurs spécifiques. Consultez les Security Advisories de votre solution (KVM, QEMU, VirtualBox, VMware Fusion) pour valider si votre version est vulnérable.
- Analysez le niveau de confiance de vos VMs invitées : hébergez-vous des VMs accessibles au public ou appartenant à des clients multiples (multi-tenant) ? Si oui, le risque est élevé. Si vos VMs sont strictement internes et cloisonnées par d'autres couches de sécurité, le risque chute drastiquement.
- Contrôlez la surface d'attaque des invités : si vos VMs ARM n'exécutent pas de code non fiable et que l'accès root est restreint à un personnel de confiance, la précondition d'attaque disparaît.
Une fois cette cartographie établie, le doute n'est plus permis. Si vous ne possédez aucune infrastructure ARM64, vous pouvez classer l'alerte sans intervention technique. En revanche, si vous opérez un cloud privé hybride utilisant des serveurs ARM pour des raisons de coûts ou d'efficacité énergétique, il faut passer à l'étape de remédiation.
Les mesures correctives pour sécuriser l'hôte face à l'invité
Pour les infrastructures concernées, la réponse à la CVE-2026-89775 doit être rapide mais maîtrisée. L'objectif est de reboucher la brèche d'isolation sans destabiliser les services en production. Plusieurs niveaux de défense peuvent être déployés en fonction de votre tolérance au risque et de vos capacités de maintenance.
Mettre à jour l'hyperviseur : la seule solution viable
La correction fondamentale consiste à appliquer le correctif fourni par l'éditeur de votre hyperviseur. Les équipes de développement de KVM, QEMU et des autres solutions de virtualisation ont rapidement publié des patches qui modifient la gestion des registres ARM64 lors des appels système (hypercalls). Il est impératif de planifier une fenêtre de maintenance pour mettre à jour le paquet de l'hyperviseur, puis de redémarrer les machines virtuelles invitées pour que la nouvelle logique d'isolation prenne effet. Gardez à l'esprit qu'une simple mise à jour de l'hôte ne suffit pas toujours si les VMs continuent de tourner avec l'ancien contexte matériel virtuel.
Cloisonnement renforcé et mitigation temporaire
Si la mise à jour immédiate est impossible (par exemple, en raison de problèmes de compatibilité avec des drivers spécifiques), des mitigations temporaires existent. La première stratégie consiste à utiliser des fonctionnalités de type SELinux ou AppArmor sur l'hôte pour restreindre sévèrement les actions que le processus de l'hyperviseur (vmm) peut entreprendre. Même si l'attaquant réussit à s'évader vers l'hôte, il se retrouvera dans un environnement fortement bridé où il ne pourra ni élever ses privilèges, ni accéder aux fichiers des autres VMs.
Une autre approche consiste à isoler les VMs les plus à risque sur des hôtes physiques dédiés. Si vous séparez les VMs de test, exposées au public, des VMs de production critique, une évasion n'aura d'impact que sur l'hôte de test, limitant ainsi l'ampleur du désastre. C'est une application directe du principe de défense en profondeur.
Pro Tip : Ne négligez jamais les mises à jour du noyau hôte (host kernel) en complément de l'hyperviseur. Un noyau Linux à jour renforce la gestion de la mémoire et empêche l'exploit de s'enchaîner avec d'autres failles locales pour obtenir un accès root complet sur l'hôte ARM64.
Anticiper les prochaines failles d'isolation
L'affaire de la CVE-2026-89775 nous rappelle une vérité structurelle de la cybersécurité : les hyperviseurs ne sont pas des boucliers impénétrables. L'évasion d'une VM vers son hôte restera une menace tant que la virtualisation s'appuiera sur des partages de ressources matérielles. La clé de voûte d'une infrastructure résiliente n'est pas l'absence de failles, mais la capacité de réaction et de segmentation.
Pour anticiper de futures alertes similaires, il est recommandé de concevoir vos architectures avec un fort degré de cloisonnement réseau et logique. L'utilisation de micro-segmentation permet de s'assurer que même si une VM s'évade vers son hôte, le trafic réseau généré par l'attaquant sera immédiatement bloqué ou détecté par des systèmes de détection d'anomalies (IDS/IPS). De plus, la mise en place d'un processus d'audit régulier de votre infrastructure virtualisée permet d'identifier les configurations obsolètes avant qu'elles ne deviennent une porte d'entrée critique. Il est toujours préférable de tester le SEO et la sécurité de votre site web ainsi que vos infrastructures techniques de manière proactive plutôt que d'attendre l'alerte d'urgence.
Conclusion : l'alerte critique qui n' exige pas l'apocalypse
Face au titre alarmant d'une VM qui s'évade vers son hôte, la panique n'est jamais de mise. La CVE-2026-89775, malgré son score CVSS de 9,3, illustre parfaitement l'importance du contexte en sécurité informatique. Une faille critique sur une architecture ARM64 avec précondition d'accès root sur l'invité n'a pas le même impact opérationnel qu'une vulnérabilité exécutable à distance sur un serveur web exposé. L'essentiel est de savoir lire au-delà du score, d'identifier son périmètre d'exposition réel et d'appliquer les correctifs avec méthode.
Chez Studio Dahu, nous accompagnons les entreprises dans la sécurisation de leurs architectures web, mobiles et cloud. La surveillance des failles, la mise à jour des systèmes complexes et la défense en profondeur font partie intégrante de notre ADN. N'attendez pas qu'une faille d'isolation ne mette en péril vos données pour réagir.
Questions fréquentes
Qu'est-ce qu'une évasion de machine virtuelle (VM Escape) ?
Il s'agit d'une exploitation de vulnérabilité où un attaquant, déjà présent à l'intérieur d'une machine virtuelle invitée, parvient à franchir la barrière de l'hyperviseur pour exécuter du code directement sur la machine physique hôte, brisant ainsi l'isolation de la virtualisation.
La CVE-2026-89775 concerne-t-elle les serveurs sous Intel ou AMD ?
Non, cette vulnérabilité cible spécifiquement la gestion des instructions et de la mémoire dans l'architecture ARM64 (AArch64). Les serveurs basés sur l'architecture x86_64 d'Intel ou AMD ne sont pas concernés par ce vecteur d'attaque précis.
Un attaquant peut-il exploiter cette faille à distance via Internet ?
Non, l'exploitation de cette faille nécessite une précondition stricte : l'attaquant doit déjà posséder un accès de niveau administrateur (root) à l'intérieur de la machine virtuelle invitée ARM64. Il ne peut pas déclencher l'évasion à distance sans ce premier accès.
Comment se protéger immédiatement de la faille CVE-2026-89775 ?
La protection principale consiste à appliquer les correctifs de sécurité publiés par l'éditeur de votre hyperviseur (comme KVM ou QEMU) et à redémarrer les machines virtuelles. En attendant la mise à jour, un renforcement des politiques SELinux/AppArmor sur l'hôte peut limiter l'impact.
Les conteneurs Docker sont-ils vulnérables à cette CVE ?
Non, les conteneurs partagent le noyau de l'hôte et n'utilisent pas un hyperviseur matériel de la même manière que les machines virtuelles complètes. Cette faille d'isolation spécifique à la virtualisation ARM64 ne s'applique pas aux technologies de conteneurisation.